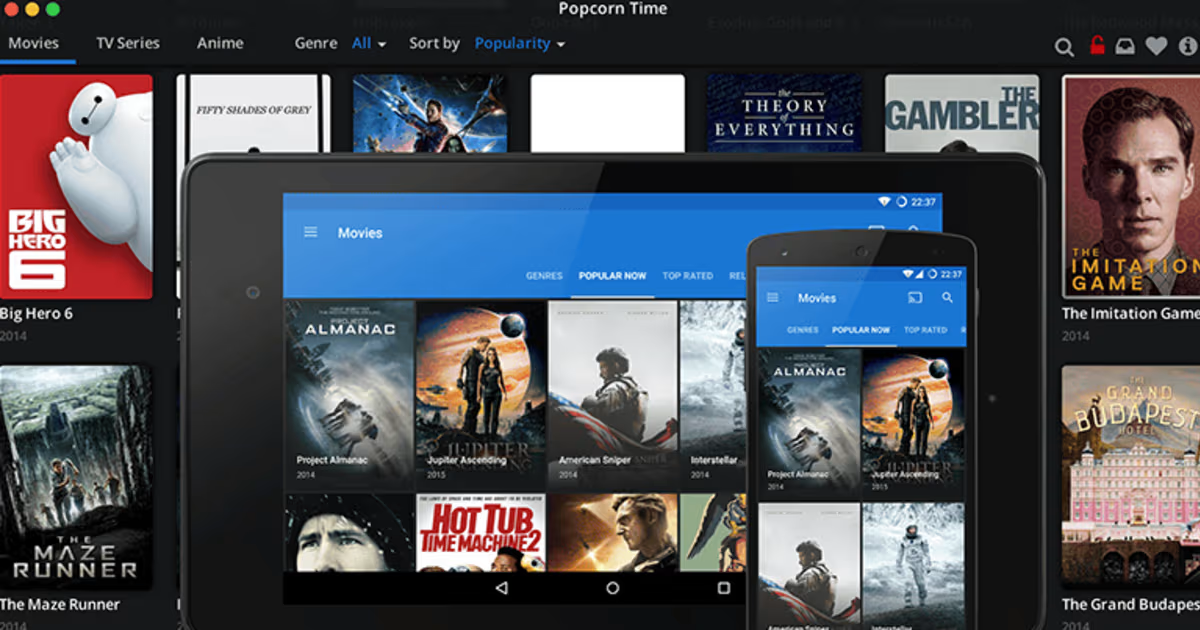
Popcorn Time, აპლიკაცია, რომელიც ფილმებისა და სერიალების სტრიმინგისთვის მარტივ ინტერფეისს გვთავაზობდა, წლებია მიტოვებულია. თუმცა, მილიონობით მოწყობილობაზე დაინსტალირებული ეს პროგრამა კვლავ სერიოზულ საფრთხეს წარმოადგენს. Eye Security-ის მკვლევარებმა აღმოაჩინეს, რომ Popcorn Time-ის ერთ-ერთი ვერსიის, Time4Popcorn-ის განახლების სერვისი კვლავ აქტიური იყო Windows, macOS და Android მოწყობილობებზე. აპლიკაცია დაუცველი HTTP პროტოკოლით უკავშირდებოდა მიტოვებულ დომენებს და იყენებდა Chrome-ის მოძველებულ, დაუცველ ვერსიას.
Eye Security-ის წარმომადგენლის, ნილს ტეუსინკის განცხადებით, აღნიშნული განახლების მექანიზმი თავდამსხმელებს საშუალებას აძლევდა, მოწყობილობებზე ნებისმიერი ტიპის პროგრამული უზრუნველყოფა სრული პრივილეგიებით დაეინსტალირებინათ. ეს კი ბოტნეტის შექმნის ან მომხმარებელთა მონაცემების გატაცების რეალურ რისკს ქმნიდა.
პრობლემის გადასაჭრელად, მკვლევარებმა დაარეგისტრირეს ერთ-ერთი მიტოვებული დომენი და გაუშვეს განახლება, რომელიც აპლიკაციას ავტომატურად თიშავდა. Windows-ზე ეს პროცესი სერვისის გაჩერებას გულისხმობდა, ხოლო macOS-ზე სპეციალური სკრიპტი ბლოკავდა განახლების პროცესის გაშვებას. მკვლევარების თქმით, მათ სხვა გზა არ ჰქონდათ, რადგან განახლების პროცესი ფუნქციურად უსარგებლო იყო და მხოლოდ მომხმარებლების უსაფრთხოებას უქმნიდა საფრთხეს.
მარტის თვისთვის, როდესაც მკვლევარებმა პროცესი შეწყვიტეს და დომენები Shadowserver Foundation-ს გადასცეს, მათ 2 მილიონზე მეტი განახლების პაკეტი ჰქონდათ გაგზავნილი. მიუხედავად იმისა, რომ ზუსტი რაოდენობა დაუცველი მოწყობილობებისა უცნობია, ეს შემთხვევა კიდევ ერთხელ უსვამს ხაზს მიტოვებული პროგრამული უზრუნველყოფის შენახვის რისკებს.
წყარო: theverge.com