ენდობით თუ არა AI აგენტს თქვენი კომპანიის სისტემებზე წვდომას? მზად ხართ, თქვენი თანამშრომლები ავტონომიურ ავტომობილში დასვათ ან გამოიყენოთ რობოტი, რომელმაც არაპროგნოზირებად გარემოში გადაწყვეტილებები დამოუკიდებლად უნდა მიიღოს? ეს კითხვები დღეს უკვე აღარ არის ჰიპოთეტური. AI-ის ბიზნესში, ტრანსპორტსა და რობოტიკაში ინტეგრაციასთან ერთად, უსაფრთხოება პროდუქტის განუყოფელი ნაწილი ხდება.
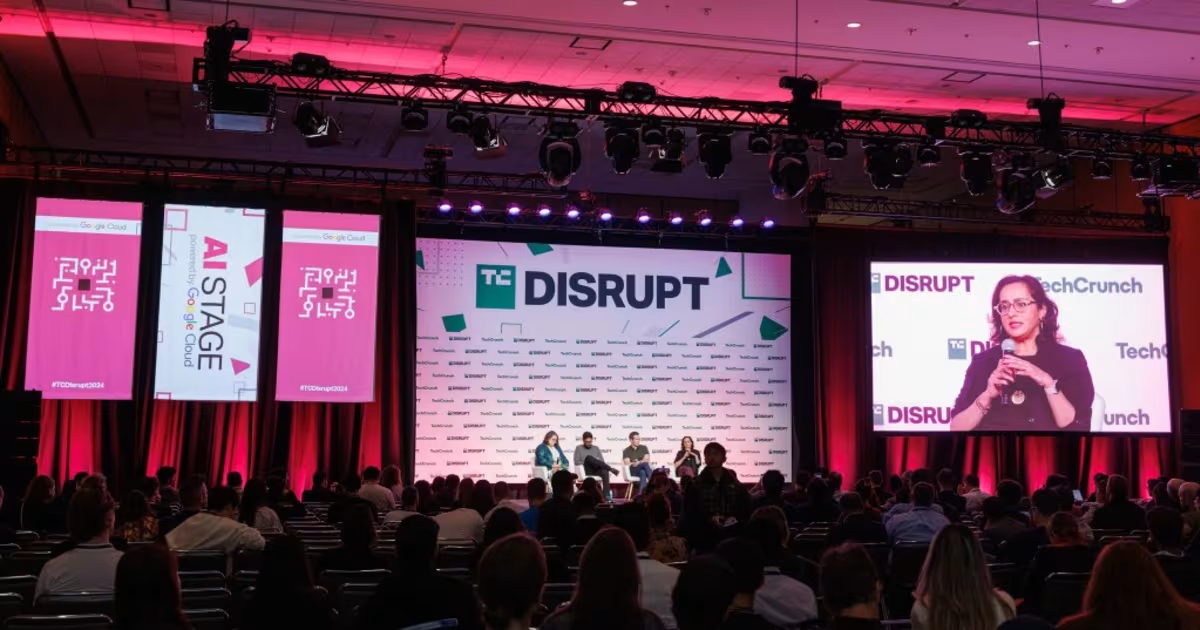
TechCrunch Disrupt 2026-ზე ხუთი სპეციალური სესია დაეთმობა იმ გამოწვევებს, რომლებიც AI-ის სანდოობასა და მასშტაბირებას უკავშირდება. აი, რა უნდა იცოდეთ:
- რა ხდება, როდესაც საწარმოები Claude-ს ნერგავენ: Anthropic-ის გამოყენებითი AI-ის ხელმძღვანელი Cat de Jong განიხილავს, თუ რატომ რჩება ზოგიერთი პროექტი საპილოტე რეჟიმში, ხოლო ზოგიერთი წარმატებით ინტეგრირდება ბიზნეს პროცესებში.
- აგენტების უსაფრთხოების პრობლემა: Okta-სა და NanoCo-ს ლიდერები განიხილავენ ინფრასტრუქტურულ რისკებს და იმ არქიტექტურულ გადაწყვეტილებებს, რომლებიც აუცილებელია აგენტური AI-ის უსაფრთხო დანერგვისთვის.
- AI საწარმოს დაცვა: AWS-ისა და კიბერუსაფრთხოების ექსპერტები აანალიზებენ, თუ როგორ უნდა მოერგოს ინოვაციური AI პროდუქტები კორპორატიული უსაფრთხოების მკაცრ სტანდარტებს.
- AI სისტემების მშენებლობა, სადაც შეცდომა დაუშვებელია: Shield AI-ის, General Motors-ისა და Waabi-ს წარმომადგენლები საუბრობენ ავტონომიური სისტემების ტესტირებასა და რეგულაციებზე, როდესაც საქმე ფიზიკურ უსაფრთხოებას ეხება.
- რობოტიკის „ChatGPT მომენტი“: Nvidia-ს ექსპერტი განიხილავს მონაცემთა ნაკადების, სიმულაციებისა და ფუნდამენტური მოდელების როლს რობოტიკის განვითარებაში.
თუ თქვენ ქმნით AI პროდუქტს, მთავარი გამოწვევა არა მხოლოდ ტექნოლოგიური სრულყოფა, არამედ მომხმარებლის ნდობის მოპოვებაა. ეს სესიები დაგეხმარებათ გაიგოთ, თუ როგორ გადააქციოთ თქვენი ტექნოლოგია რეალურ, უსაფრთხო და მასშტაბირებად ბიზნეს გადაწყვეტად.
წყარო: techcrunch.com