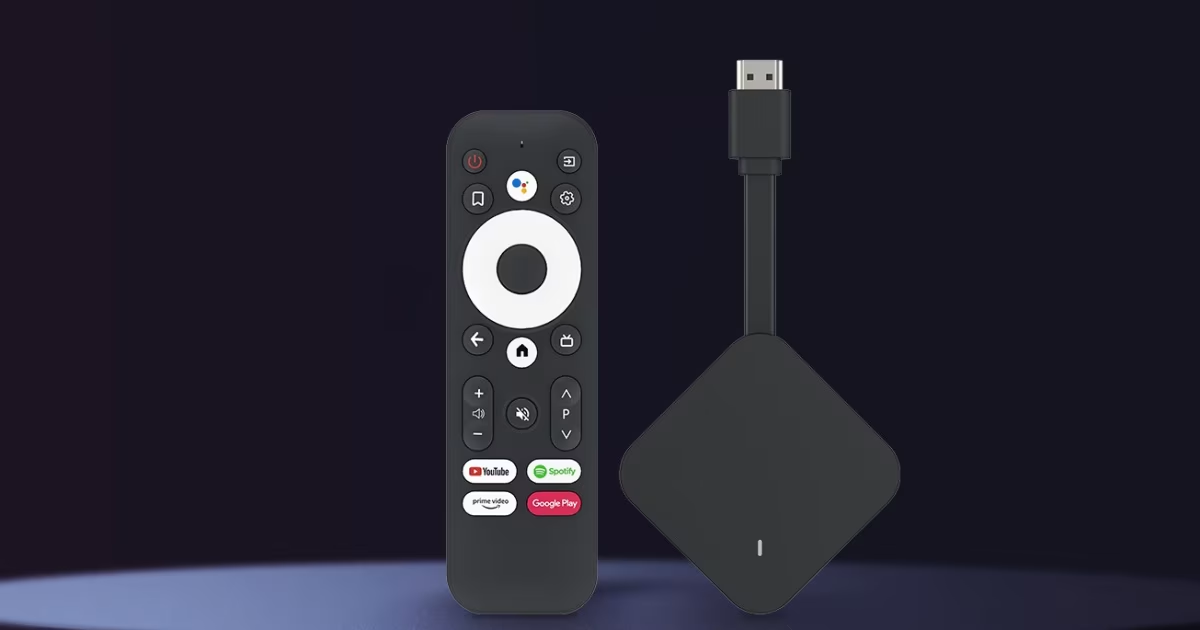
Google-ის განცხადებით, მისმა ერთ-ერთმა Android-ის მწარმოებელმა პარტნიორმა 1.3 მილიონ მოწყობილობაში ფარული უკანა კარი (backdoor) ჩააშენა და ისინი ბოტნეტად აქცია. კომპანიამ უკვე გააუქმა აღნიშნული ფუნქცია და გაწყვიტა ურთიერთობა ჩინურ მწარმოებელთან, Videostrong Technology Co.-სთან. ამ უკანასკნელს აეკრძალა სერტიფიცირებული Android მოწყობილობების წარმოება, გაყიდვა და მათთვის პროგრამული უზრუნველყოფის მიწოდება.
ინფიცირებული მოწყობილობები მფლობელების ცოდნის გარეშე გამოიყენებოდა მავნე ქმედებებისთვის, როგორიცაა სარეკლამო თაღლითობა, მონაცემთა გაჟონვა და არაავტორიზებული ქსელური ტრაფიკის მარშრუტიზაცია. Google-ის მტკიცებით, ეს სისტემა ფინანსური სარგებლის მიღების მიზნით იყო შექმნილი. Videostrong-ი უკანა კართან წვდომას კრიმინალურ დაჯგუფებებს ჰყიდდა, რომლებიც მოწყობილობებზე დამატებით მავნე პროგრამებს ტვირთავდნენ.
Google-ის ცნობით, მავნე კოდი პირდაპირ იყო ჩაშენებული მრავალი სხვადასხვა მოდელისა და ბრენდის მოწყობილობაში. მათ შორის უმრავლესობა Android TV-ის სეტ-ტოპ ბოქსები იყო, თუმცა ბოტნეტი მოიცავდა სხვა Android-ზე დაფუძნებულ IoT მოწყობილობებსაც, მათ შორის ტელემედიცინის აპარატურას, კარაოკე მანქანებსა და ციფრული რეკლამის ეკრანებს. Google-მა განაცხადა, რომ ამ ინციდენტის შემდეგ გაამკაცრა მოწყობილობების მწარმოებლების შემოწმების პროცესი.
წყარო: theverge.com