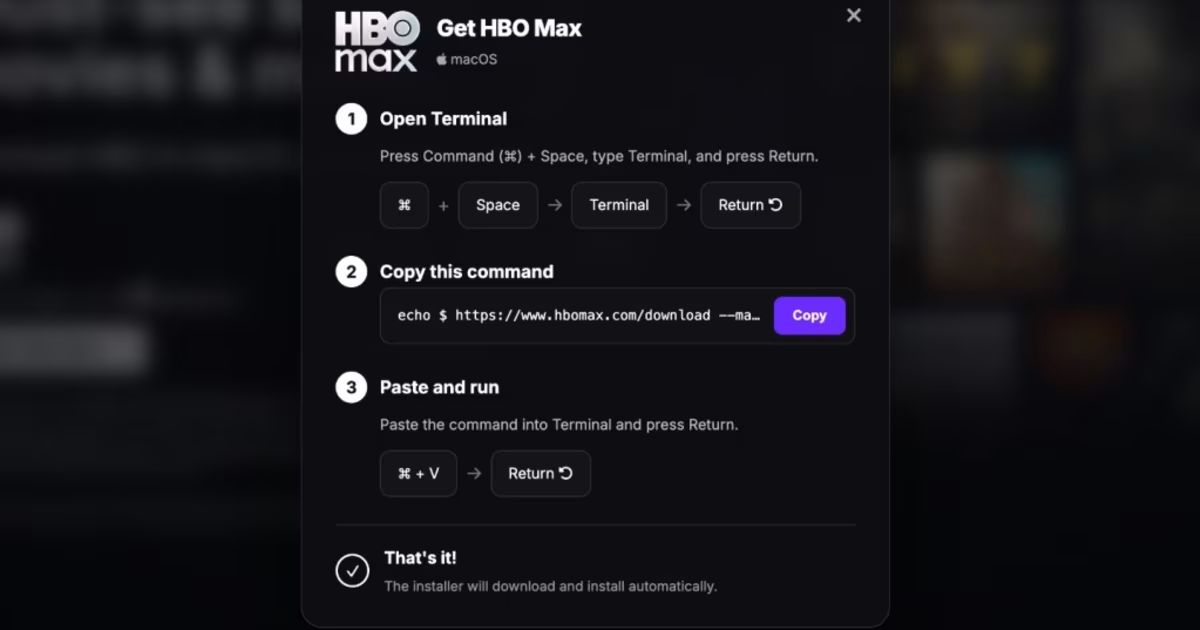
თუ გასული კვირის განმავლობაში Reddit-ზე HBO Max-ის რეკლამას დააწკაპუნეთ, შესაძლოა თქვენი მოწყობილობა მავნე პროგრამით იყოს ინფიცირებული. ე.წ. „ClickFix“ შეტევები 2026 წლის ერთ-ერთ ყველაზე სწრაფად მზარდ კიბერ საფრთხედ იქცა, რომელიც მომხმარებლებს აიძულებს, საკუთარი ხელით დააინსტალირონ ვირუსი.
შეტევის მექანიზმი მარტივი, მაგრამ ეფექტურია: ჰაკერები იყენებენ ყალბ ან გატეხილ ვებგვერდებს, სადაც მომხმარებელს ხვდება CAPTCHA-ს ან „ანტი-ბოტის“ მსგავსი შეტყობინება. მასზე დაწკაპუნების შემდეგ, სისტემა ითხოვს „შემოწმების“ გავლას და მომხმარებელს სთავაზობს სპეციალური კოდის კოპირებასა და ჩასმას Windows-ის Command Prompt-ში ან Mac-ის Terminal-ში.
როგორც კი მომხმარებელი კოდს ააქტიურებს, სისტემაში ავტომატურად იტვირთება ინფორმაციის მომპარავი მავნე პროგრამა. ეს ვირუსი მყისიერად იპარავს პაროლებს, წვდომას ონლაინ ანგარიშებზე და კრიპტოვალუტის საფულეებს. ვინაიდან ბრძანება უშუალოდ ოპერაციულ სისტემაში სრულდება, ანტივირუსული პროგრამების უმეტესობა საფრთხეს ვერ აფიქსირებს.
ბოლო კამპანიის ფარგლებში, ჰაკერებმა მოახერხეს HBO Max-ის ოფიციალური Reddit ანგარიშის გატეხვა და ასობით ყალბი რეკლამის გავრცელება. Reddit-ის განცხადებით, მათ უკვე დაბლოკეს კომპრომეტირებული ანგარიში და წაშალეს მავნე ბმულები, თუმცა დაზარალებულთა ზუსტი რაოდენობა უცნობია.
კიბერუსაფრთხოების ექსპერტები გვირჩევენ, რომ კომპანიებმა შეზღუდონ წვდომა Terminal-სა და Command Prompt-ზე იმ თანამშრომლებისთვის, რომლებსაც სამუშაოდ ეს ინსტრუმენტები არ სჭირდებათ. Mac-ის მომხმარებლებს კი შეუძლიათ გამოიყენონ დამცავი პროგრამული უზრუნველყოფა, როგორიცაა BlockBlock, რათა თავიდან აიცილონ მსგავსი ტიპის მანიპულაციები.
წყარო: techcrunch.com